
DAXS · varnost Sophos
Varnost, ki povezuje omrežje, lokacije in oblak.
Sophos je več kot naprava za požarni zid. DAXS načrtuje ustrezen model delovanja, poveže omrežje in aplikacije, prevzame obstoječa pravila ter zagotavlja pregledno upravljanje.
- Razumite pravila
- Zaščitite dostope
- Spremembe izvedite s podporo
Kaj danes pokriva Sophos
Ena varnostna ponudba, več ravni.
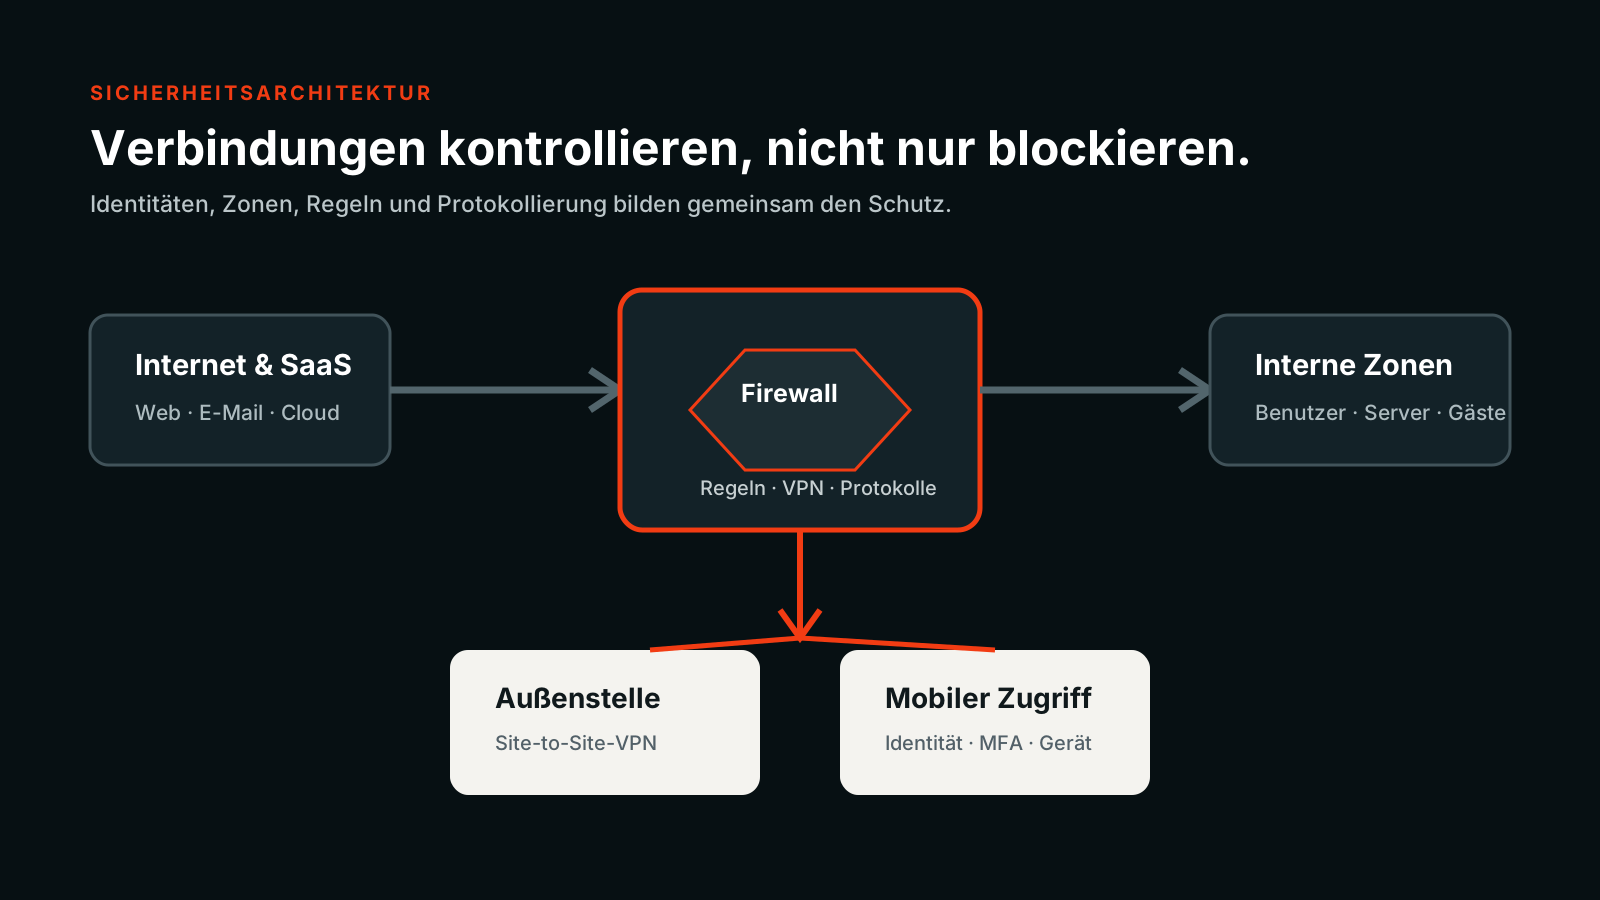
Sophos povezuje omrežno in oblačno varnost, centralno upravljanje ter dodatne varnostne storitve. Pri strankah DAXS so poudarki požarni zid, povezovanje lokacij, oblačna in hibridna arhitektura ter vzdrževana pravila.
Zaščita naprav, e-pošte, delovnega okolja in identitet lahko ponudbo dopolni. Te gradnike dodamo tam, kjer smiselno okrepijo varnostni načrt.
Omrežna varnost
Sophos Firewall, XGS, segmentacija, VPN, SD-WAN in zaščitene povezave med lokacijami.
Oblak in hibridna okolja
Virtualni požarni zidovi in ustrezne namestitve za omrežja v oblaku, obremenitve in hibridna okolja.
Lokacije in oddaljeno delo
Poslovalnice, projektne pisarne, delo od doma in mobilne dostope povežemo z jasnimi pravili.
Centralno upravljanje
Sophos Central združuje upravljanje in preglednost podprtih komponent ter storitev.
E-pošta, delovno okolje in identitete
Dodatne ravni zaščite za komunikacijo, identitete in sodelovanje v oblaku.
Varnostne storitve
MDR, XDR in druge storitve proizvajalca lahko zaščito dopolnijo. DAXS usklajuje uvedbo in podporo; storitve proizvajalca lahko dodajo spremljanje ter odziv.
Kako lahko uporabljamo Sophos?
Platforma sledi lokaciji in arhitekturi.
Namenska strojna oprema v pisarni, tehničnem prostoru ali strežniški omari.
Virtualna instanca v ustreznem in preverjenem virtualizacijskem okolju.
Za ustrezna omrežja in obremenitve v Azure, AWS ali primerljivih okoljih.
Lokalni požarni zid, oblak, poslovalnice in mobilni dostopi kot usklajen sistem.
Proxmox je lahko tehnično del virtualizacijske arhitekture. Ali je konkretna izvedba Sophos tam smiselna in uradno podprta, preverimo pred projektom ter pregledno dokumentiramo.
Požarni zid in XGS
Izbira požarnega zidu se začne pri dejanski obremenitvi.
Manjša pisarna, več lokacij, sedež ali virtualizirano okolje imajo različne zahteve. Pomembni so uporabniki, pasovna širina, šifriran promet, VPN, segmenti, varnostne storitve, visoka razpoložljivost in rast.
Naprava XGS je en gradnik. Projekt vključuje tudi internetno povezavo, omrežna območja, pravila, uporabnike, aplikacije, beleženje, posodobitve, spremljanje in obnovo.
Manjša pisarna
Jasna internetna povezava, varna ločitev in obvladljivi oddaljeni dostopi.
Manjša podjetja in sedež
Več omrežnih območij, aplikacij, VPN, gostje, strežniki in redna administracija.
Več lokacij
Enotna pravila, povezovanje lokacij, SD-RED ali drugi ustrezni gradniki SD-WAN.
SD-RED in poslovalnice
Varno povežite manjše lokacije s sedežem.
SD-RED je med drugim primeren za poslovalnice, manjše pisarne, gradbišča in projektne lokacije. Naprava zagotavlja varno povezavo, politike in zaščito pa lahko upravljate na osrednjem požarnem zidu Sophos.
Aplikacije, strežniki in centralna odgovornost
Pravila, VPN, segmentacija in beleženje
Varna, centralno upravljana povezava
Delovna mesta, naprave, projekti ali poslovanje poslovalnice
Licence, zaščita in upravljanje
Licence in redno upravljanje sodijo skupaj.
Glede na izbrani paket lahko obdobje naročnine vključuje zaščitne funkcije, posodobitve proizvajalca, varnostne podatke, podporo in centralno upravljanje. Potrebna licenca je odvisna od platforme, želenih funkcij in tveganj.
DAXS preveri obstoječe licence, pomaga pri nabavi in podaljšanju ter dokumentira, kje je posamezna funkcija tehnično uporabljena. Po izteku naročnine se lahko obseg zaščite in podpore spremeni. To konkretno ocenimo pred podaljšanjem ali prehodom.
Storitev proizvajalca
Programska oprema, posodobitve, varnostni podatki, možnosti podpore in dodatne upravljane storitve.
Storitev DAXS
Arhitektura, izbira, namestitev, pravila, migracija, dokumentacija in redna tehnična podpora.
Odločitev stranke
Obseg zaščite, obdobje, tveganje, proračun in želeni načini odziva.
Redno upravljanje
Spremembe, pregledi, posodobitve, preizkusi in pregledne odobritve.
Migracija
Pred prehodom razumemo pravila in odvisnosti.
Popis
Popišemo vmesnike, omrežja, NAT, pravila, VPN, certifikate, DNS in posebne primere.
Ureditev
Označimo zastarela dovoljenja, določimo odgovorne osebe in izdelamo razumljiva ciljna pravila.
Preizkus
Pred preklopom preverimo konfiguracijo, dostope, tunele in kritične aplikacije.
Preklop
Dogovorimo vzdrževalno okno ter pripravimo povratek, dosegljivost in naknadni pregled.
Varnost pri vsakdanjem delu
Požarni zid ni enkraten projekt.
Uporabniki, aplikacije, lokacije, storitve v oblaku in grožnje se spreminjajo. Zato je treba pravila, vdelano programsko opremo, VPN, certifikate, beleženje in administrativne dostope redno preverjati.
Pri izsiljevalski programski opremi in ogroženih napravah lahko komponente Sophos pomagajo pri zaznavi, omejevanju in usklajenem odzivu. Zanesljiva zaščita nastane s povezavo segmentacije, posodobitev, varnostnih kopij, identitet, urejene administracije in dokumentiranega odziva.
Kibernetsko zavarovanje
DAXS pomaga pri tehničnem popisu in izvedbi. Odločilni ostajajo konkretni pogoji zavarovalnice.
NIS2 in revizije
Tehnične ukrepe za NIS2 in revizije načrtujemo skupaj z organizacijo, procesi in pravno presojo.
Zaščita zunaj delovnega časa
Za zaznavo in odziv zunaj delovnega časa lahko vključimo ustrezne storitve proizvajalca ter upravljane storitve.
Pogosta vprašanja
Razumljivi odgovori o Sophos.
Kaj je Sophos Firewall?
Platforma požarnega zidu za internetni dostop, segmentacijo omrežja, VPN, povezovanje lokacij, beleženje in dodatno zaščito. Dejanski učinek je odvisen od arhitekture, licence in vzdrževane konfiguracije.
Kaj je naprava XGS?
Namenska strojna platforma za Sophos Firewall. Ustrezen razred določajo med drugim pasovna širina, šifriran promet, uporabniki, VPN in vključene zaščitne funkcije.
Ali nujno potrebujemo namensko napravo?
Ne. Glede na okolje je lahko smiselna virtualna namestitev ali oblak. Podporo, platformo, zmogljivost in načrt ob izpadu preverimo vnaprej.
Ali lahko Sophos deluje virtualizirano?
Da, Sophos ponuja virtualne izvedbe. Konkretna platforma, načrtovanje virov in podpora proizvajalca morajo ustrezati projektu.
Ali DAXS podpira Sophos na Proxmox?
DAXS vnaprej preveri tehnično izvedbo in podporo proizvajalca za predvideno platformo.
Ali lahko Sophos uporabljamo v Azure ali AWS?
Za ustrezna omrežja in obremenitve v oblaku so na voljo različne namestitve. Omrežno zasnovo, usmerjanje, stroške in odgovornost za upravljanje načrtujemo skupaj.
Kaj je SD-RED?
Oddaljena robna naprava za preprosto, varno povezavo manjših lokacij z osrednjim požarnim zidom Sophos, na primer poslovalnic, projektnih pisarn ali gradbišč.
Ali lahko povežemo več lokacij?
Da. Glede na velikost in potrebe pridejo v poštev klasični VPN, SD-RED, funkcije SD-WAN ali drugi ustrezni načrti povezovanja.
Ali lahko vključimo zaposlene, ki delajo od doma?
Da. Oddaljeni dostop, MFA, zaupanje napravam in pravice prilagodimo aplikacijam ter tveganjem.
Kaj je Sophos Central?
Platforma v oblaku za upravljanje podprtih izdelkov in storitev Sophos. Centralno lahko poveže administracijo, pregled in odziv.
Katere licence potrebujemo?
Odvisno je od platforme požarnega zidu, potrebne zaščite, podpore in modela upravljanja. DAXS ugotovi potrebe, namesto da pavšalno ponudi največji paket.
Kaj se zgodi po izteku naročnine?
Glede na izdelek in paket so lahko zaščitne funkcije, posodobitve ali podpora omejene. Posledice in možnosti podaljšanja preverimo pred iztekom.
Ali lahko DAXS prevzame obstoječe licence Sophos?
Najprej razjasnimo pogodbe, obdobja, najemniška okolja, povezavo s partnerjem in tehnične odgovornosti. Nato načrtujemo nadaljnjo podporo.
Ali lahko DAXS prevzame obstoječi Sophos Firewall?
Da. Najprej popišemo dostope, različico, licence, pravila, VPN, certifikate, dokumentacijo in znane težave.
Ali lahko migriramo starejše sisteme UTM ali XG?
Da. Pred migracijo preverimo, katera pravila prevzeti, urediti ali postaviti na novo in katere funkcije so se spremenile.
Ali moramo pravila v celoti postaviti na novo?
Ne nujno. Nepreverjen prenos ena proti ena pa je redko smiseln. Zastarela dovoljenja in neznane odvisnosti ocenimo vnaprej.
Kako pogosto naj preverjamo požarni zid?
Redno in dodatno ob večjih spremembah. Konkretni interval je odvisen od tveganj, pogostosti sprememb, zahtev skladnosti in modela upravljanja.
Ali Sophos pomaga pri zaščiti pred izsiljevalsko programsko opremo?
Tehnologije Sophos lahko pomagajo pri zaznavi, omrežni komunikaciji, izolaciji in odzivu. Skupaj z varnostnimi kopijami, upravljanjem posodobitev in jasnimi procesi tvorijo zanesljiv varnostni načrt.
Kaj se zgodi ob ogroženi napravi?
Glede na uporabljene komponente lahko signali med napravo, požarnim zidom in osrednjo platformo omogočijo usklajen odziv. Aktualno tehnično izvedbo preverimo za konkreten projekt.
Katere ukrepe zahteva naše kibernetsko zavarovanje?
To določa konkretna pogodba. Pogosto so pomembni MFA, segmentacija, beleženje, posodobitve, varnostne kopije ter zaščita omrežja in naprav. DAXS pomaga pri tehnični izvedbi.
Ali Sophos zagotovi skladnost našega podjetja z NIS2?
Ne. Rešitve Sophos lahko podprejo tehnične ukrepe. Pravna presoja, organizacija, procesi in dokumentacija segajo precej širše.
Ali obstaja Sophos Email Security?
Da. Smiselnost za obstoječo poštno platformo je odvisna od obstoječe zaščite, modela upravljanja in želenega načina administracije.
Ali obstaja Sophos Cloud Security?
Da. Sophos ponuja zaščitne gradnike za obremenitve in omrežja v oblaku. DAXS jih vključi v obstoječo infrastrukturo.
Ali je na voljo upravljanje Wi-Fi in dostopnih točk?
Sophos ponuja omrežne in brezžične komponente. Lokacijo, pokritost, PoE, segmentacijo in centralno upravljanje načrtujemo skupaj.
Ali je Sophos primeren le za Microsoftova okolja?
Ne. Sophos lahko uporabljate v okoljih Microsoft, Google, AWS in drugih oblačnih ali SaaS okoljih, če gradnik ustreza nalogi.
Za katere panoge je rešitev primerna?
Med drugim za manjša in srednja podjetja, projektiranje, proizvodnjo, trgovino, izobraževanje, upravo in zdravstvo. Panoga je primer; odločilni sta potreba po zaščiti in arhitektura.
Ali lahko DAXS nabavi in podaljša licence?
Da. DAXS preveri potrebe in stanje, nabavi ustrezne licence, dokumentira obdobja in pravočasno pripravi podaljšanja.
Kdo skrbi za pravila in posodobitve po namestitvi?
To določimo v modelu upravljanja. DAXS lahko redno prevzame preglede, spremembe, posodobitve, dokumentacijo in tehnično usklajevanje.
Naslednji korak
Prevzemite obstoječi požarni zid ali na novo načrtujte varnost.
Začnemo z dostopi, pravili, lokacijami, aplikacijami, licencami in želenimi odgovornostmi za upravljanje.